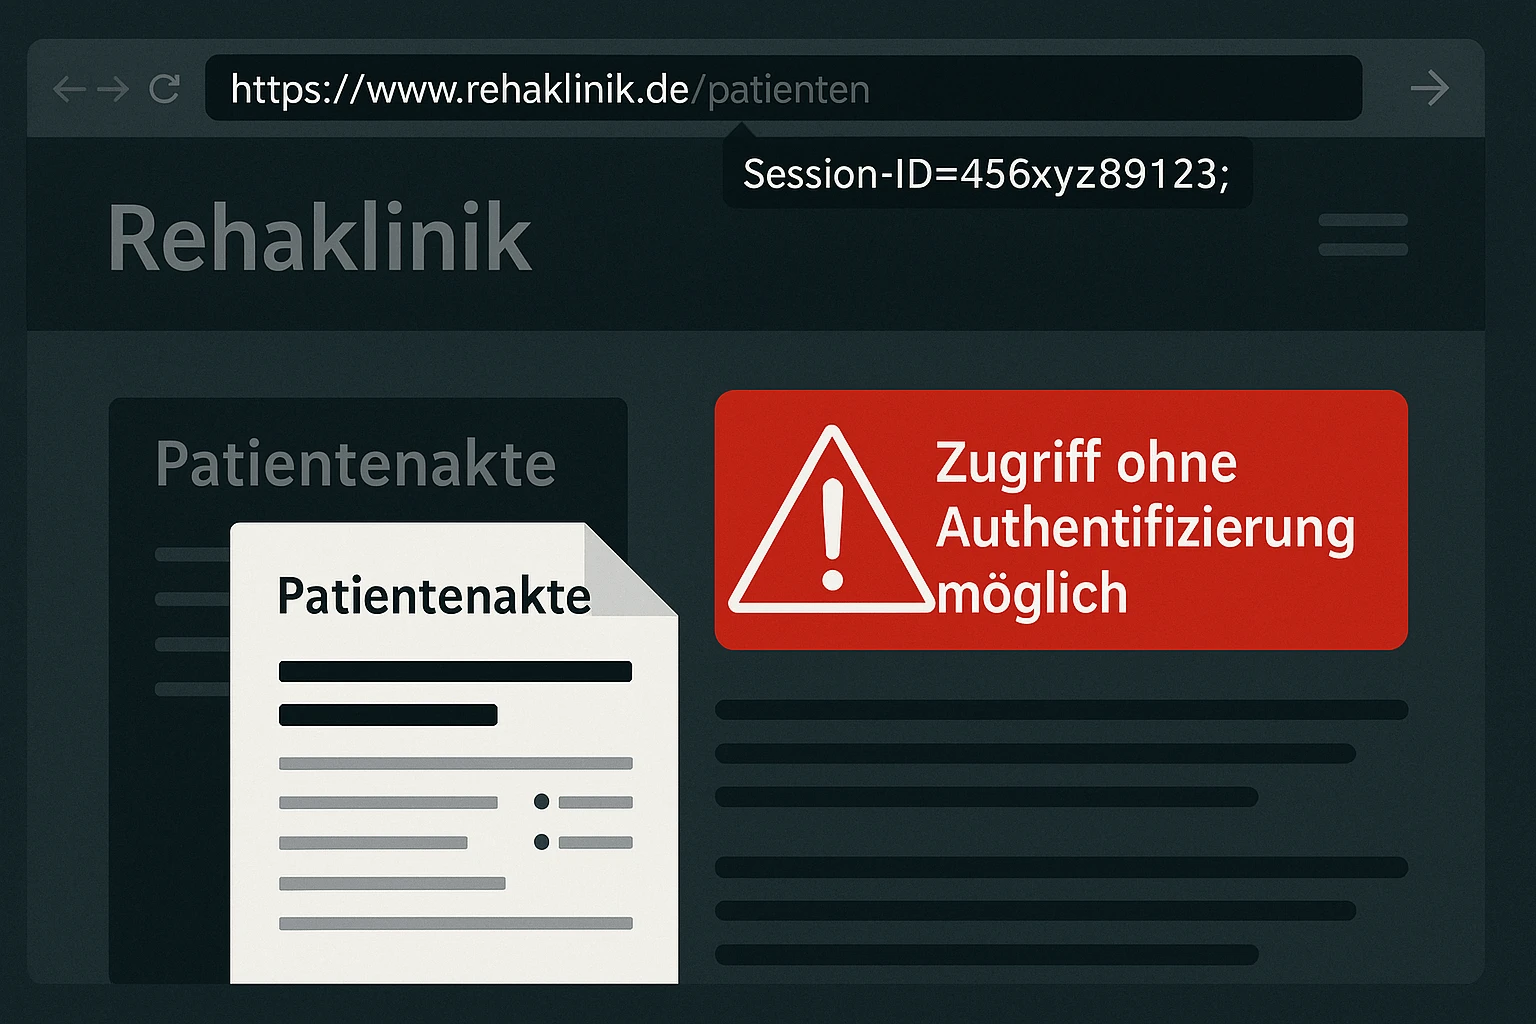
Anfang Mai 2025 wurde ein schwerwiegender IT-Sicherheitsvorfall bekannt: Auf einer online zugänglichen Plattform für Patientendaten der Reha Vita Klinik – betrieben von der Meditec GmbH – waren durch technische Schwachstellen hochsensible Informationen von rund 17.000 Patient*innen ungeschützt abrufbar. Der Fall wurde vom Chaos Computer Club (CCC) aufgedeckt und öffentlich gemacht – mit deutlicher Kritik an den Sicherheitsstandards im Gesundheitswesen.
Was ist passiert?
Die Plattform zur digitalen Patientenverwaltung lief laut CCC im Debug-Modus und ließ sich ohne Authentifizierung nutzen. Angreifer konnten Session-Cookies wiederverwenden, sich ohne gültige Logindaten Zugriff verschaffen und sogar Diktate von Ärzt*innen, Aufnahmedaten und Diagnosen abrufen. Die Verwundbarkeit bestand insbesondere darin, dass gültige Session-IDs erratbar oder direkt in der URL übertragbar waren – ein gravierender Konfigurationsfehler.
Der Zugriff war über eine öffentlich erreichbare Subdomain der Meditec GmbH möglich. Damit konnte sich theoretisch jede beliebige Person mit Basiswissen über Webtechnologien Zugang zu besonders schützenswerten medizinischen Daten verschaffen – ohne aufwendige Hacking-Techniken.
Verantwortung und Reaktion
Während der CCC die Schwachstellen nachvollziehen und dem Betreiber, der Datenschutzaufsicht und dem CERT gemeldet hat, reagierte Meditec erst verzögert. Eine Rückmeldung an Betroffene blieb bis dato offenbar aus. Das zeigt: Technisches Versagen trifft auf organisatorisches Versäumnis.
In einem Statement betonte der CCC, dass der Fall die mangelnde Sensibilität im Umgang mit Gesundheitsdaten offenlege. Besonders problematisch: die Plattform diente der Verwaltung aktiver Patientendaten – also nicht etwa Altdaten, sondern Informationen aus laufenden Behandlungen. Auch Reha Vita selbst äußerte sich bislang nicht öffentlich zu dem Vorfall.
Lehren aus dem Vorfall
Dieser Vorfall ist kein Einzelfall. Immer wieder geraten medizinische Einrichtungen durch fahrlässige Sicherheitskonfigurationen in den Fokus. Das Gesundheitswesen ist besonders betroffen, weil:
- hochsensible Daten verarbeitet werden,
- externe Dienstleister oft ohne Sicherheitsüberprüfung eingebunden werden,
- viele Systeme veraltet oder schlecht konfiguriert sind,
- das Risikobewusstsein bei den Verantwortlichen häufig nicht ausreicht.
Ein präventives IT-Sicherheitsaudit hätte die offenliegenden Schwachstellen aufdecken können – lange bevor Patientendaten betroffen gewesen wären.
Schutz der digitalen Gesundheitsinfrastruktur beginnt bei der Architektur
Jede medizinische Einrichtung – ob Reha, Praxis oder Klinik – muss sich die Frage stellen: Wer hat Zugriff auf welche Daten, wann, wie und warum? Ohne ein datenschutzgerechtes Rechtemanagement, technische Schutzmaßnahmen und klare Prüfmechanismen bleibt jede noch so moderne Plattform ein potenzielles Risiko.
Wir empfehlen:
- Externe Dienstleister regelmäßig prüfen lassen
- Debug-Modi und Testsysteme niemals produktiv einsetzen
- Session-Management konsequent absichern
- IT-Sicherheitsaudit mindestens jährlich durchführen
Warten Sie nicht auf die nächste Schlagzeile
Der Fall Reha Vita zeigt deutlich: Ein einzelnes Konfigurationsversäumnis kann ausreichen, um das Vertrauen von tausenden Patient*innen zu verlieren – ganz zu schweigen von rechtlichen Folgen. Lassen Sie Ihre digitalen Systeme und Ihre Dienstleister jetzt professionell prüfen. Die Verantwortung liegt bei Ihnen.